Registre preuve consentement CNIL multi domaines bandeau 2026 : le guide DPO
Pour prouver votre conformité, un registre preuve consentement CNIL multi domaines bandeau 2026 doit conserver chaque choix horodaté, la version exacte du bandeau affiché et le domaine concerné. Le consentement multi-domaines reste possible entre sites liés, à condition d'informer clairement l'internaute et de synchroniser aussi les refus et les retraits. Voici donc comment structurer cette preuve en 2026 et quoi exiger d'une CMP.
Registre preuve consentement CNIL multi domaines bandeau 2026 : ce que la CNIL attend
L'article 7.1 du RGPD impose au responsable de traitement de pouvoir démontrer que la personne a consenti. Ainsi, en cas de contrôle, la CNIL vous demandera de prouver non seulement le choix, mais aussi ce que l'internaute a réellement vu au moment de ce choix.
Une simple ligne « cookies acceptés » ne suffit donc pas. En effet, un bon registre preuve consentement CNIL multi domaines bandeau 2026 relie chaque choix à une version datée du bandeau, à ses finalités et à la liste des partenaires affichés. Sans ce lien, la charge de la preuve retombe sur vous.
Que doit contenir un registre des consentements ?
- Identifiant pseudonyme. Un identifiant technique unique par navigateur ou par utilisateur, sans donnée directement identifiante inutile.
- Horodatage précis. Date et heure en UTC de chaque action : acceptation, refus, personnalisation, retrait.
- Choix par finalité. Le détail de chaque finalité et, si besoin, de chaque partenaire accepté ou refusé.
- Version du bandeau. Un numéro de version ou une empreinte (hash) du texte, de la langue, des finalités et de la liste de partenaires affichés.
- Domaine et contexte. Le domaine ou la page où le choix a été exprimé, ainsi que le type d'action (bouton « Tout accepter », « Tout refuser », « Personnaliser »).
- Signaux techniques. Chaîne TCF, état du Consent Mode ou équivalent, pour prouver la transmission du choix aux outils.
Versionner le bandeau : le point que beaucoup oublient
Chaque modification du texte, d'une finalité ou d'un partenaire change ce à quoi l'internaute consent. Par conséquent, sans historique des versions, vous ne pouvez pas démontrer que le consentement recueilli en mars valait pour le bandeau actif en novembre.
- Figez chaque version. D'abord, archivez le rendu et le contenu du bandeau (textes, boutons, finalités, partenaires) à chaque publication.
- Associez la version au choix. Ensuite, écrivez le numéro de version dans chaque ligne du registre au moment de la collecte.
- Définissez les changements majeurs. Nouvelle finalité ou nouveau partenaire : redemandez le consentement. En revanche, pour une simple correction de forme, conservez-le.
- Renouvelez régulièrement. Respectez la durée de conservation du choix, que la CNIL recommande de limiter à 6 mois pour les refus comme pour les acceptations.
- Testez avant mise en ligne. Enfin, vérifiez que les boutons « Tout refuser » et « Tout accepter » restent aussi visibles l'un que l'autre.
Consentement multi-domaines : partager le choix sans le redemander
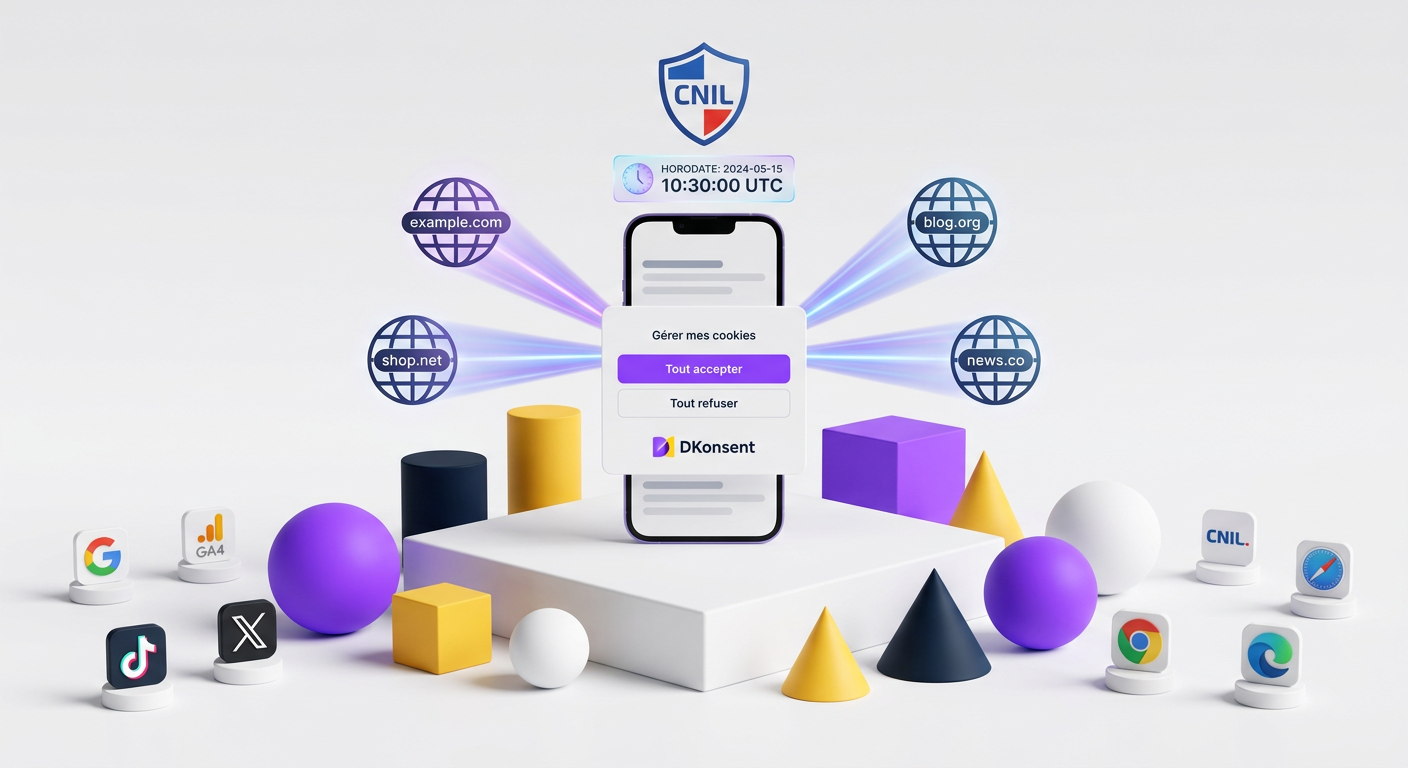
Partager un consentement entre domaines liés (même groupe, même éditeur) est possible si l'internaute en a été clairement informé. Le bandeau doit donc indiquer le périmètre concerné, par exemple « sur l'ensemble de nos sites », et nommer les entités ou les sites couverts. Par ailleurs, votre registre preuve consentement CNIL multi domaines bandeau 2026 doit consigner le domaine où chaque choix a été exprimé.
- Sous-domaines : cookie sur le domaine parent. C'est la méthode la plus simple et la plus robuste pour blog.exemple.fr, boutique.exemple.fr, etc.
- Domaines différents : identifiant synchronisé côté serveur. Le choix est stocké sur vos serveurs et rappelé via un paramètre d'URL signé ou une redirection.
- Utilisateurs connectés : rattachement au compte. Le consentement suit l'utilisateur sur tous vos sites et appareils, avec la même traçabilité.
- Domaine de consentement tiers : à utiliser avec prudence. Safari et Firefox limitent fortement les cookies tiers, ce qui rend cette approche fragile.
Quels critères pour choisir une CMP orientée preuve ?
- Registre exportable. Export CSV ou API, filtrable par date, domaine, version et identifiant, utilisable en cas de contrôle ou de demande d'un utilisateur.
- Versionnement natif. Historique des bandeaux avec lien automatique vers chaque preuve de consentement.
- Multi-domaines intégré. Partage du choix entre sites liés, avec propagation immédiate des refus et des retraits.
- Minimisation des données. Pas d'IP en clair ni de données superflues, et durées de conservation configurables.
- Hébergement et souveraineté. Données hébergées en Europe, de préférence chez un éditeur soumis au droit français ou européen.
- Compatibilité technique. TCF, Google Consent Mode v2 et blocage effectif des traceurs avant consentement.