Apparence bannière CMP : conforme RGPD et CNIL en 2026, le guide pour développeurs et DPO
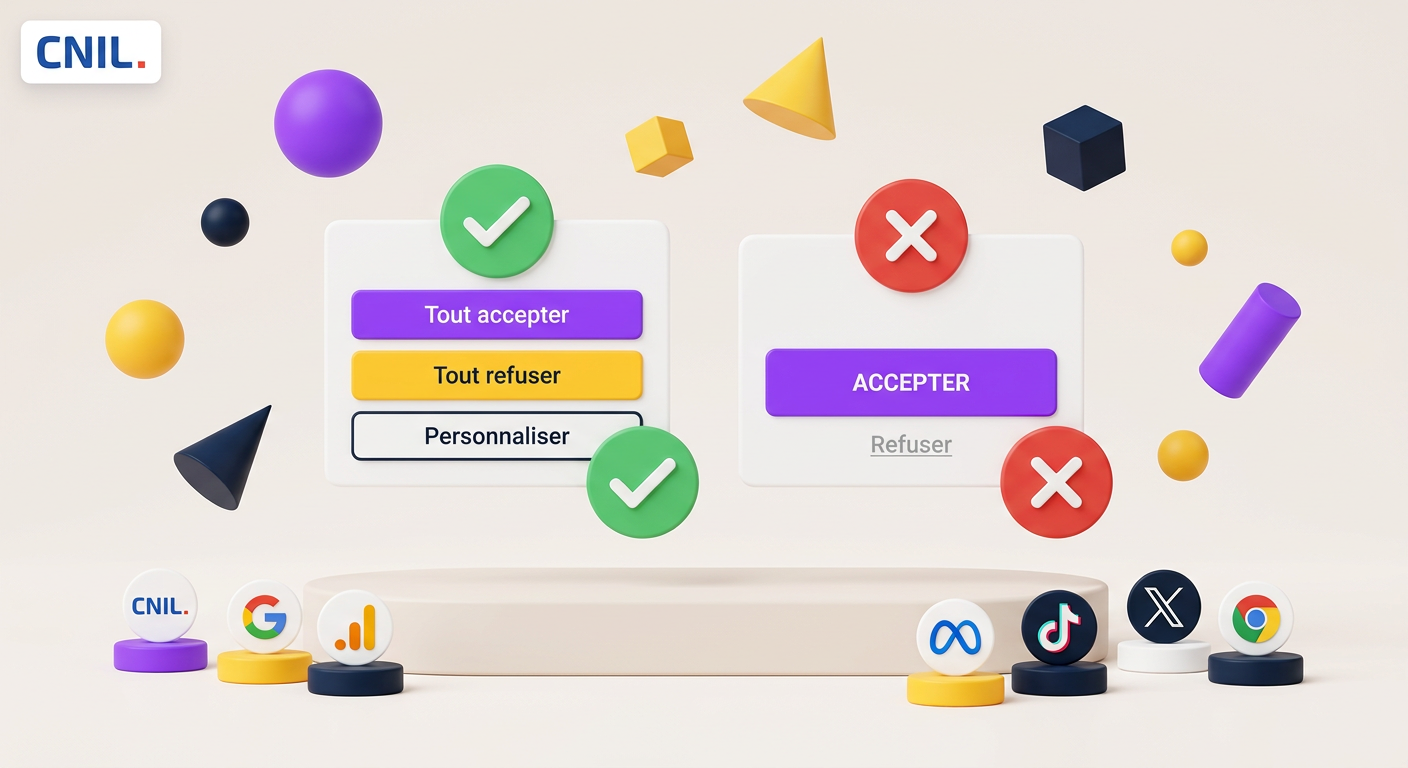
Une apparence de bannière CMP conforme repose sur trois points : un bouton « Tout refuser » aussi visible que « Tout accepter » dès le premier niveau, des libellés clairs et neutres, et une hiérarchie visuelle sans dark pattern. En 2026, ces choix d'interface doivent aussi se traduire fidèlement dans les signaux Google Consent Mode v2.
Ce que la CNIL attend de l'apparence d'une bannière CMP
Pour la CNIL, refuser doit être aussi simple qu'accepter. Les sanctions contre Google (150 M€) et Facebook (60 M€) en janvier 2022 portaient précisément sur l'absence de bouton de refus au même niveau que l'acceptation.
Le contrôle reste très actif : en septembre 2025, la CNIL a sanctionné Shein (150 M€) et Google (325 M€), notamment pour des défauts de recueil du consentement aux cookies. L'interface de votre bannière est donc un point de contrôle prioritaire.
- Consentement libre. Aucune pression visuelle ni mécanisme qui rende le refus pénible ou dissuasif.
- Consentement éclairé. Finalités et responsables de traitement décrits en termes simples, dès le premier niveau.
- Choix univoque. Pas de case précochée, pas de consentement déduit du scroll ou de la navigation.
- Refus en un clic. Un bouton « Tout refuser » accessible dès la première couche de la bannière.
- Retrait facile. Un lien permanent du type « Gérer mes cookies » pour modifier son choix à tout moment.
Hiérarchie des choix : boutons, couleurs et dark patterns à éviter
Les boutons « Tout accepter » et « Tout refuser » doivent avoir la même taille, la même police et un contraste équivalent. Un bouton d'acceptation coloré face à un refus en lien gris clair est un dark pattern typique, relevé par la CNIL.
Libellés : des mots clairs, neutres et sans ambiguïté
- Privilégiez des verbes d'action explicites. « Tout accepter », « Tout refuser » et « Personnaliser » sont compris par tous et validés par la pratique.
- Bannissez les formules ambiguës. « J'ai compris », « OK » ou « Continuer » ne constituent pas un choix clair et exposent à un rejet.
- Si vous utilisez une croix de fermeture, indiquez explicitement qu'elle équivaut à un refus (« Continuer sans accepter »).
- Décrivez les finalités en langage simple. Mesure d'audience, publicité personnalisée, réseaux sociaux : évitez le jargon technique.
- Restez neutre. Évitez les formulations culpabilisantes ou valorisantes (« Aidez-nous à vous offrir une meilleure expérience »).
Traduire l'interface en signaux Google Consent Mode v2
Pour les audiences de l'EEE, Consent Mode v2 est exigé par Google depuis 2024 pour exploiter les fonctions publicitaires et de mesure. Il repose sur quatre signaux : ad_storage, analytics_storage, ad_user_data et ad_personalization.
- Définissez l'état par défaut sur « denied ». Déclarez-le via gtag('consent', 'default') avant le chargement de toute balise Google.
- Mettez à jour dès le choix. Envoyez gtag('consent', 'update') au clic, avec une valeur cohérente pour chaque finalité.
- Alignez « Tout refuser » sur les quatre signaux. Le bouton doit passer l'ensemble à denied, sans exception cachée.
- Reflétez le détail. Si l'utilisateur personnalise, mappez chaque finalité cochée sur le bon signal.
- Vérifiez votre CMP. Pour les services publicitaires Google, privilégiez une CMP certifiée Google compatible TCF v2.2.
Checklist de validation pour développeurs et DPO
- Testez le premier niveau. Vérifiez la présence de « Tout accepter », « Tout refuser » et « Personnaliser » avec un poids visuel équivalent.
- Contrôlez les traceurs avant consentement. Ouvrez l'onglet Réseau : aucun cookie ni requête tierce non essentiels ne doit partir avant le choix.
- Auditez le mobile. Le refus doit rester visible sans scroll et cliquable sur petit écran.
- Validez les signaux Consent Mode. Utilisez le mode debug de Tag Assistant pour confirmer les quatre valeurs après chaque scénario.
- Testez le retrait. Le lien « Gérer mes cookies » doit rouvrir la CMP et permettre de changer d'avis facilement.
- Documentez et archivez. Conservez captures, versions de libellés et preuves de consentement pour répondre à un contrôle.
Une bannière conforme n'est pas un choix de design figé : elle évolue avec la doctrine de la CNIL et les exigences de Google. Avec DKonsent, vous configurez des boutons équilibrés, des libellés validés et une synchronisation native avec Consent Mode v2.
Questions fréquentes
Le bouton « Tout refuser » est-il obligatoire sur la première couche de la bannière ?
Peut-on mettre le bouton d'acceptation dans une autre couleur que le bouton de refus ?
Consent Mode v2 remplace-t-il la bannière de consentement ?
Quels signaux Consent Mode faut-il passer à « denied » en cas de refus ?
Combien de temps conserver le choix de l'utilisateur ?
Articles similaires
Design bannière consentement cookies 2026 : tendances UX et bonnes pratiques pour accepter sans manipuler
Design bannière consentement cookies 2026 : tendances UX, bonnes pratiques et erreurs à éviter pour booster votre taux d'acceptation. Guide complet.
Conformité RGPD CPRA 2026 : configurer une CMP pour l'Europe et les États-Unis
Conformité RGPD CPRA 2026 : comment configurer votre CMP pour concilier opt-in européen et opt-out américain, GPC et lois d'États.
CMP LGPD 2026 : comment mettre à jour sa CMP pour le marché brésilien
CMP LGPD 2026 : décryptez le durcissement de l'ANPD et suivez notre tutoriel pour configurer votre bannière de consentement au Brésil.